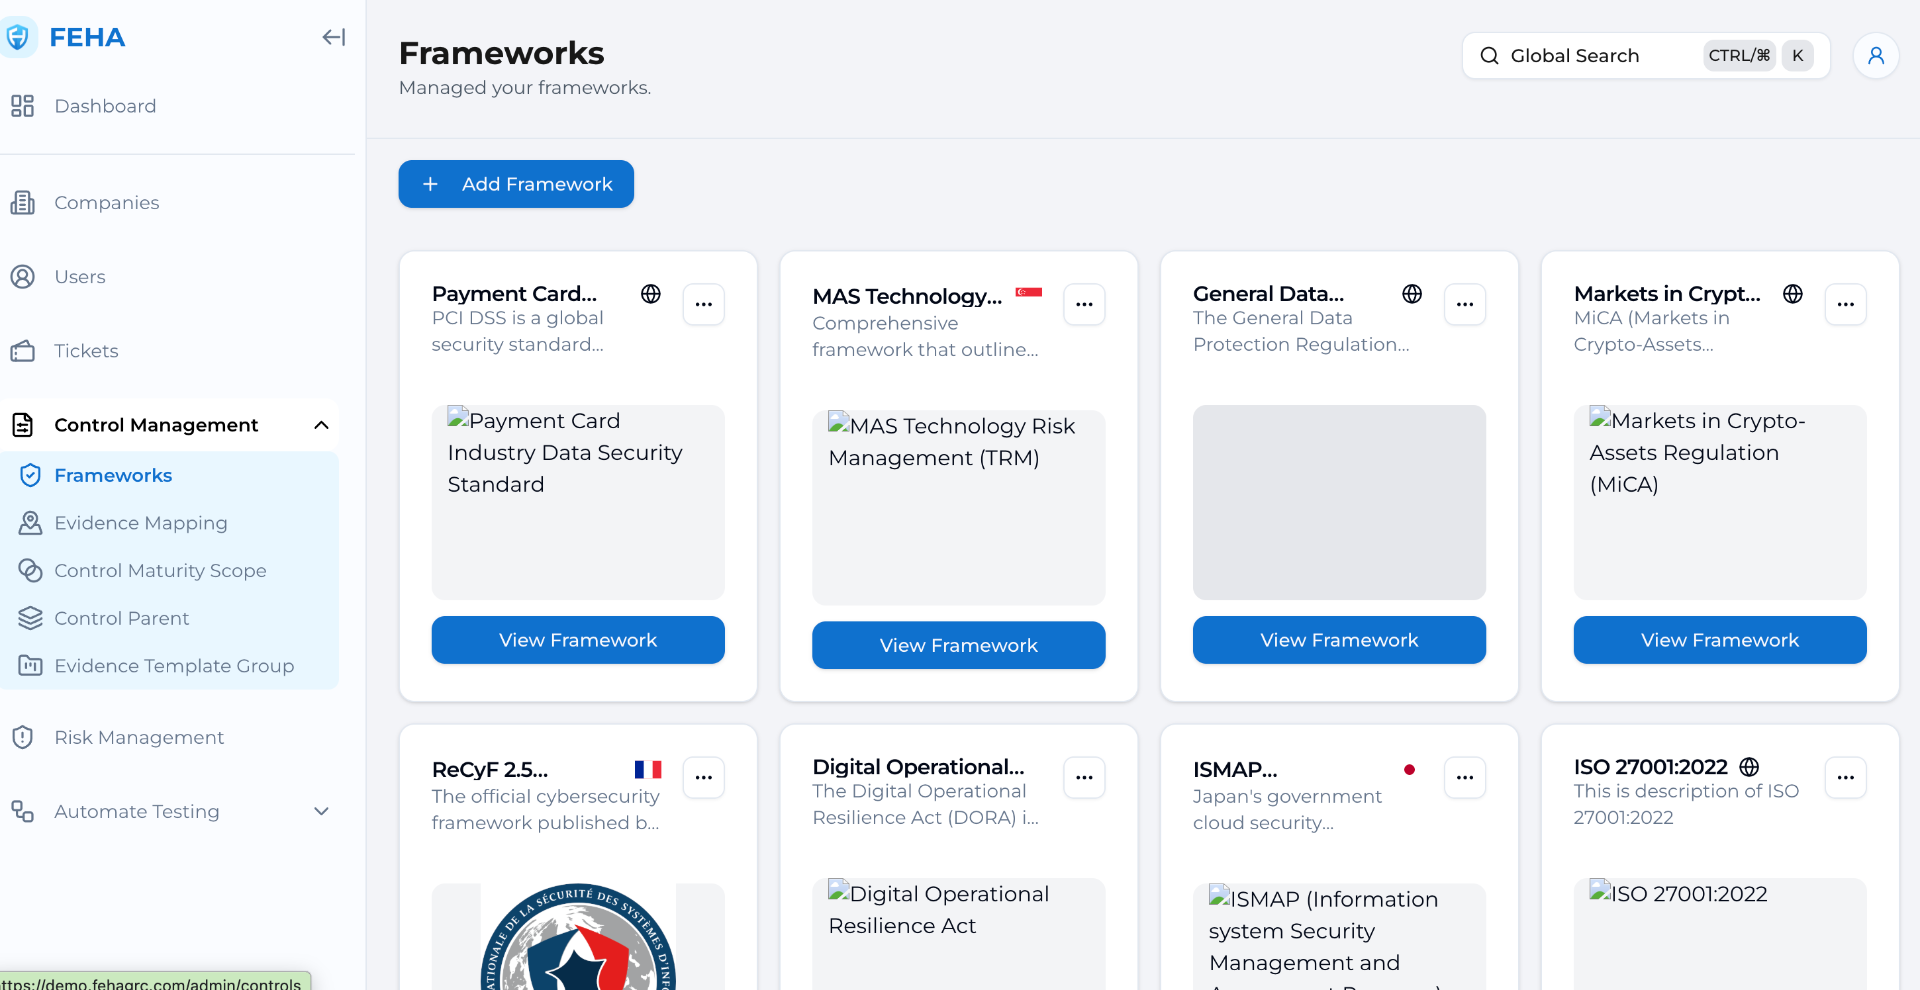
What is FEHA GRC?
FEHA GRC for managing compliance againts multiple cybersecurity regulations
What it solves
- Compliance across many regulations is slow, repetitive, and hard to keep audit-ready.
- Startups and SMBs often lack in-house compliance experts to guide them.
- Evidence, policies, and risks are scattered across spreadsheets and tools.
- Third-party vendors add risk that is hard to assess and monitor manually.
How it works
- AI-powered platform centralizes compliance across global and local regulations.
- Evidence, policies, risks, and automated control testing in one platform.
- Built-in device monitoring, vulnerability scanning, and vendor risk assessment.
- AI automation backed by certified auditors and human expert support.
Key Features
Evidence Management
Policy Management
Risk Management
Control Testing
Device Monitoring
Vulnerability Scanning
Vendor Assessment
Multi-Framework
Email@YourDomain
Business email address for $1
Paid
★★★★★0.00.0 (0)
Questions & Answers
Have a question?
No questions yet. Be the first to ask!
Meet the Team
AR